
Waspada Hirudo, Malware Android yang Menyamar Lewat Update dan Mengganti Aplikasi Bank
- account_circle Redaksi
- calendar_month 15 jam yang lalu
- comment 0 komentar
- print Cetak
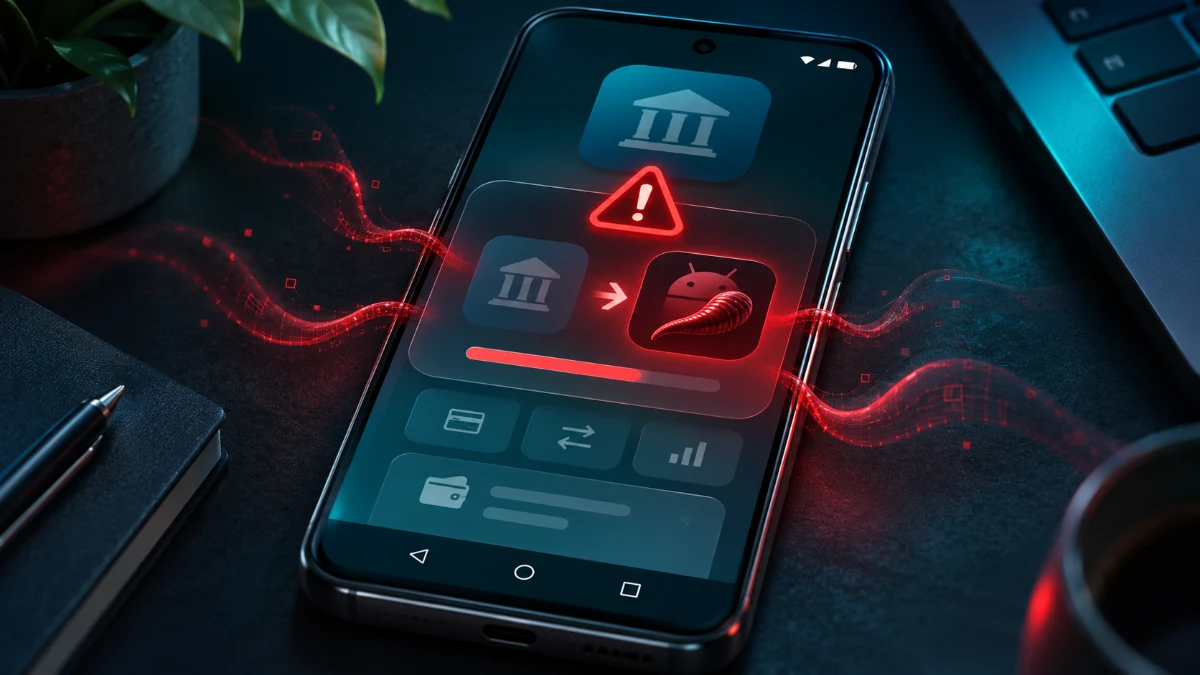
Ilustrasi ancaman malware Hirudo yang memanfaatkan pembaruan palsu untuk mencuri informasi dan mengganti aplikasi perbankan pada perangkat Android.
 — Pengguna Android perlu mewaspadai permintaan pembaruan aplikasi yang mengarahkan pemasangan file dari sumber tidak resmi. Modus ini digunakan Hirudo, malware yang dapat mencuri informasi perbankan dan berusaha mengganti aplikasi bank dengan salinan berbahaya.
Perusahaan keamanan siber ThreatFabric mengungkap delapan aplikasi milik tujuh bank Indonesia telah menjadi sasaran penggantian tersebut. Temuan ini menunjukkan ancaman terhadap perangkat nasabah, bukan bukti bahwa sistem pusat bank-bank itu telah dibobol.
Hirudo merupakan remote access trojan atau RAT, yakni perangkat lunak berbahaya yang memungkinkan pelaku mengakses perangkat dari jarak jauh. Penyebarannya memanfaatkan aplikasi berkedok belanja dan hiburan yang kemudian menampilkan permintaan pembaruan palsu.
Setelah pengguna memasang komponen tambahan, malware meminta izin sensitif, termasuk aksesibilitas dan akses notifikasi. Izin tersebut dapat disalahgunakan untuk memantau layar serta menjalankan tindakan pada ponsel korban.
Yang membedakan Hirudo adalah upayanya mengganti aplikasi perbankan resmi. Korban diarahkan menghapus aplikasi asli, lalu memasang versi modifikasi yang dirancang untuk melemahkan pemeriksaan keamanan dari dalam aplikasi.
Namun, proses ini memiliki hambatan. Aplikasi asli harus dihapus dan pemasangan penggantinya memerlukan otorisasi. Pengguna masih berkesempatan menghentikan proses ketika muncul permintaan yang mencurigakan.
Malware Hirudo ini dapat mencuri informasi login, PIN transaksi, kode atau pola pengunci perangkat, serta pesan SMS.
Pelaku juga dapat memanfaatkan halaman pembayaran palsu yang menyerupai transaksi resmi untuk memancing pengguna memasukkan informasi rahasia. Tampilan yang terlihat meyakinkan karena itu tidak cukup menjadi dasar untuk mempercayai sebuah permintaan PIN.
Sejumlah tanda perlu diperhatikan, terutama aplikasi belanja atau hiburan yang meminta pemasangan APK tambahan dengan alasan pembaruan. Permintaan izin aksesibilitas yang tidak sesuai fungsi aplikasi juga patut dicurigai.
Tanda lainnya adalah instruksi menghapus aplikasi mobile banking dan menggantinya melalui tautan yang diberikan aplikasi lain. Pengguna sebaiknya menghentikan proses tersebut dan memeriksa petunjuk melalui kanal resmi bank.
Masyarakat disarankan mengunduh aplikasi dari sumber resmi, memeriksa izin yang diminta, mengaktifkan perlindungan keamanan perangkat, serta menghindari memasukkan informasi rahasia pada halaman yang meragukan.
Bagi pengguna, langkah kewaspadaan dimulai ketika sebuah aplikasi meminta tindakan di luar fungsi wajarnya. Pembaruan yang mengharuskan pemasangan APK tambahan atau penggantian aplikasi bank perlu diperiksa terlebih dahulu sebelum dilanjutkan.
 Jadikan

Penulis Redaksi
Tim Redaksi BacaDulu.id berkomitmen menyajikan informasi aktual, tajam, dan tepercaya. Menyuguhkan ragam berita pilihan seputar dinamika ekonomi, perkembangan bisnis, tren wisata, hingga isu-isu strategis nasional dan global untuk memenuhi kebutuhan referensi pembaca cerdas.







Saat ini belum ada komentar